Perbedaan yang Sering Terlewatkan
Bayangkan Anda sedang memimpin rapat tim pariwisata resort Anda. Seorang staf tiba-tiba berbicara keras melampaui batas waktu yang ditentukan. Anda menekan tombol "Mute" di antarmuka. Namun, entah mengapa, suaranya masih terdengar. Anda tekan lagi. Masih ada. Inilah perbedaan mendasar antara tombol yang disembunyikan dan izin yang benar-benar ditegakkan di tingkat server.
Banyak platform video meeting memberikan kontrol host yang hanya bersifat visual. Artinya, tombol mute tersedia di layar Anda, tetapi perintah itu tidak diverifikasi kembali di server pusat. Peserta masih bisa mengatasi pembatasan dengan trik teknis sederhana. Ini bukan keamanan sejati—hanya ilusi kontrol.
1. Server Harus Menjadi Wasit, Bukan Penonton
Dalam sistem yang matang, setiap perintah host harus melewati lapisan verifikasi di server. Ketika Anda mengklik "mute semua", bukan hanya antarmuka Anda yang berubah. Server menerima perintah tersebut, memvalidasinya, dan memastikan peserta benar-benar tidak dapat mengirim audio. Ini seperti perbedaan antara menandatangani dokumen penting di kantor notaris versus sekadar menulis nama sendiri di kertas tanpa saksi.
Tanpa verifikasi server, peserta yang cukup tahu teknis bisa memanfaatkan celah. Mereka bisa memodifikasi instruksi browser atau mengirim sinyal langsung ke server yang tidak terenkripsi dengan baik. Host melihat peserta itu "terdiam" di layarnya, padahal di belakang layar audio masih bocor ke orang lain.
2. Filter Duplikat Mencegah Keributan Perintah
Ketika rapat berlangsung cepat dan berkecamuk, seorang host mungkin menekan tombol yang sama beberapa kali dalam hitungan detik. Jika setiap tekanan dikirim langsung ke server tanpa saringan, server bisa kewalahan memproses ribuan duplikat perintah yang identik. Ini menciptakan bottleneck yang membuat respons menjadi lambat atau bahkan server crash.
Sistem yang baik menerapkan filter duplikat—misalnya, mengabaikan perintah yang sama jika sudah dikirim dalam 30 detik terakhir. Peserta tidak akan merasakan lag, dan server tetap stabil bahkan dalam rapat dengan ratusan orang. Ini adalah detail kecil yang membedakan platform profesional dari platform amatiran.
3. Mematikan Kamera Peserta Memerlukan Otoritas Mutlak
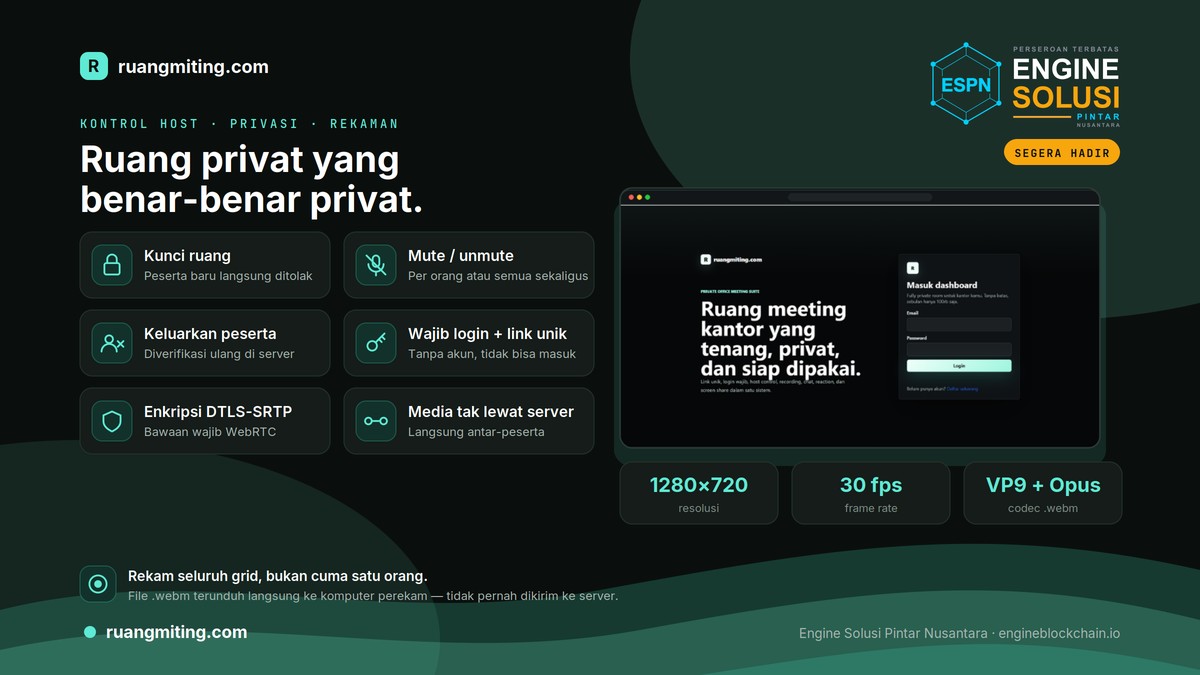
Ada fitur kontrol yang sangat sensitif: kemampuan host untuk mematikan kamera peserta tanpa persetujuan mereka. Fitur ini hanya boleh ada jika server benar-benar mempunyai otoritas untuk menegakkannya. Jika hanya tombol di antarmuka yang disembunyikan, peserta masih bisa membuka kembali kamera mereka dengan memodifikasi koneksi WebRTC mereka.
Platform yang mengimplementasikan ini dengan benar akan mengirim instruksi dari server ke perangkat peserta, dan perangkat peserta harus mematuhi perintah itu di tingkat hardware. Peserta tidak bisa "mengabaikan" instruksi server. Ini penting untuk rapat confidential atau situasi ketika ada gangguan yang tidak disengaja.
4. Mengunci Ruang Membutuhkan Penjaga di Pintu
Ketika seorang host mengklik "Kunci Ruang", peserta baru seharusnya ditolak otomatis. Tapi jika server tidak benar-benar mengverifikasi status kunci, ada celah. Peserta baru mungkin bisa masuk melalui link yang sudah tersebar karena sistem tidak mengecek status ruang saat mereka tiba.
Dalam praktik bisnis pariwisata, ini sangat penting. Anda sedang membahas strategi promosi yang rahasia, lalu mengunci ruang agar kompetitor tidak bisa masuk. Jika mekanisme kunci hanya sekadar tampilan, ancaman keamanan data bisnis tetap ada. Server harus secara aktif memeriksa setiap percobaan masuk dan membandingkannya dengan daftar peserta yang diizinkan dan status kunci real-time.
5. Pin Video Serentak Menunjukkan Sinkronisasi Sejati
Fitur pin—menandai video mana yang harus ditampilkan besar—terdengar sederhana. Namun, jika Anda ingin pin berlaku untuk semua peserta secara bersamaan (bukan hanya untuk host), server harus mengirim perintah pin itu ke seluruh klien dan memastikan mereka menampilkan video yang sama. Ini memerlukan sinkronisasi yang tepat.
Tanpa sinkronisasi server, beberapa peserta mungkin melihat video A di-pin, sementara yang lain melihat video B. Rapat menjadi kacau karena orang-orang tidak fokus pada topik yang sama. Platform yang memiliki penjaga verifikasi server akan memastikan semua orang melihat hal yang sama pada waktu yang sama, menciptakan pengalaman meeting yang kohesif.
6. Rekaman yang Tidak Pernah Keluar dari Komputer Host
Aspek privasi lain yang sering diabaikan: di mana file rekaman disimpan. Jika rekaman langsung terunduh ke komputer host dan tidak pernah ditransmisikan ke server pihak ketiga, data rapat Anda tetap di tangan Anda. Tidak ada pihak luar yang bisa mengakses atau menjual metadata rekaman.
Ini bukan soal kontrol host dalam arti perintah, melainkan kontrol atas aset data. Dalam industri pariwisata yang kompetitif, rekaman meeting mengenai paket promosi atau negosiasi vendor adalah aset berharga. Sistem yang membiarkan rekaman disimpan di server mereka berarti Anda memberikan kontrol data kepada pihak ketiga. Sebaliknya, jika rekaman langsung masuk ke drive lokal, kontrol sepenuhnya ada di tangan Anda.
7. Password Berenkripsi Melindungi dari Pembobol Bersistem
Ketika Anda membuat akun di platform meeting, password Anda harus disimpan dengan aman menggunakan algoritma hash yang kuat—bukan plaintext, dan bukan hash biasa. Algoritma seperti bcrypt dengan cost factor tinggi membuat upaya brute force menjadi sangat lambat. Pembobol yang mencoba menebak password akan memerlukan waktu bertahun-tahun untuk mencoba jutaan kombinasi.
Platform yang mengabaikan detail ini menggunakan hash sederhana atau bahkan menyimpan password langsung. Jika database mereka bocor, akun Anda rentan. Ini adalah kontrol yang tidak terlihat, tetapi sangat penting untuk keamanan jangka panjang.
8. Enkripsi Media: DTLS-SRTP Bukan Pilihan
Audio dan video Anda harus dienkripsi saat melintasi jaringan. Standard WebRTC mewajibkan DTLS-SRTP, yang berarti komunikasi Anda dienkripsi end-to-end. Tidak ada server pihak ketiga yang bisa mendengarkan atau merekam percakapan Anda tanpa izin.
Beberapa platform menggunakan enkripsi yang lemah atau bahkan tidak ada sama sekali, mengandalkan HTTPS sebagai satu-satunya lapisan. Ini tidak cukup untuk media real-time. DTLS-SRTP adalah standar yang dirancang khusus untuk komunikasi peer-to-peer yang aman. Platform yang mengimplementasikannya dengan benar memberikan jaminan privasi yang tidak bisa dikompromikan oleh keputusan bisnis pihak ketiga di masa depan.
Kesimpulan: Verifikasi Server adalah Jantung Kepercayaan
Perbedaan antara tombol yang disembunyikan dan izin yang benar-benar ditegakkan adalah perbedaan antara teater dan substansi. Platform video meeting yang serius—seperti yang sedang disiapkan oleh perusahaan teknologi lokal untuk segera diluncurkan—memahami bahwa setiap perintah host harus melewati verifikasi di server. Filter duplikat, sinkronisasi real-time, kontrol kamera yang mutlak, kunci ruang yang aktif, dan enkripsi yang wajib adalah fondasi kepercayaan.
Bagi pelaku usaha pariwisata yang mengandalkan rapat confidential dan data sensitif, memilih platform dengan arsitektur verifikasi server yang kuat bukan sekadar pilihan teknis—ini adalah investasi dalam keamanan bisnis.