
Bayangkan Anda sedang memimpin rapat penting dengan klien wisata mancanegara melalui video conference. Tiba-tiba salah satu peserta menyalakan musik keras, atau layar yang dibagikan tiba-tiba menampilkan konten yang tidak seharusnya dilihat. Anda klik tombol mute atau keluarkan peserta itu, tapi apakah perintah Anda benar-benar ditegakkan? Ataukah hanya sekadar tombol yang disembunyikan dari tampilan peserta sambil mereka masih bisa dengar dan lihat?
Pertanyaan ini bukan sekadar teknis. Di dunia platform video conference, ada perbedaan fundamental antara kontrol yang terlihat di layar dengan kontrol yang benar-benar ditegakkan oleh sistem. Artikel ini menguraikan mengapa perbedaan ini penting bagi siapa saja yang memimpin rapat, terutama usaha kecil dan menengah yang tidak bisa kehilangan kendali atas ruang pertemuan digital mereka.
1. Tombol Mute yang Terlihat Tapi Tidak Bekerja
Banyak platform video conference memberikan host tombol untuk mute peserta. Kelihatannya sederhana: klik tombol, peserta tidak bisa bicara. Tetapi di balik layar, ada dua cara berbeda untuk mewujudkan ini.
Cara pertama adalah mengubah tampilan saja. Tombol host tidak benar-benar menutup jalur audio peserta. Sistem hanya menyembunyikan kontrol mikrofon di sisi peserta sehingga mereka tidak bisa berekspresi. Tetapi aliran audio mereka tetap berjalan ke server. Peserta yang mengerti teknis bisa membuka konsol browser dan menutupkan penyembunyian itu, lalu aktifkan mikrofon kembali tanpa host menyadari.
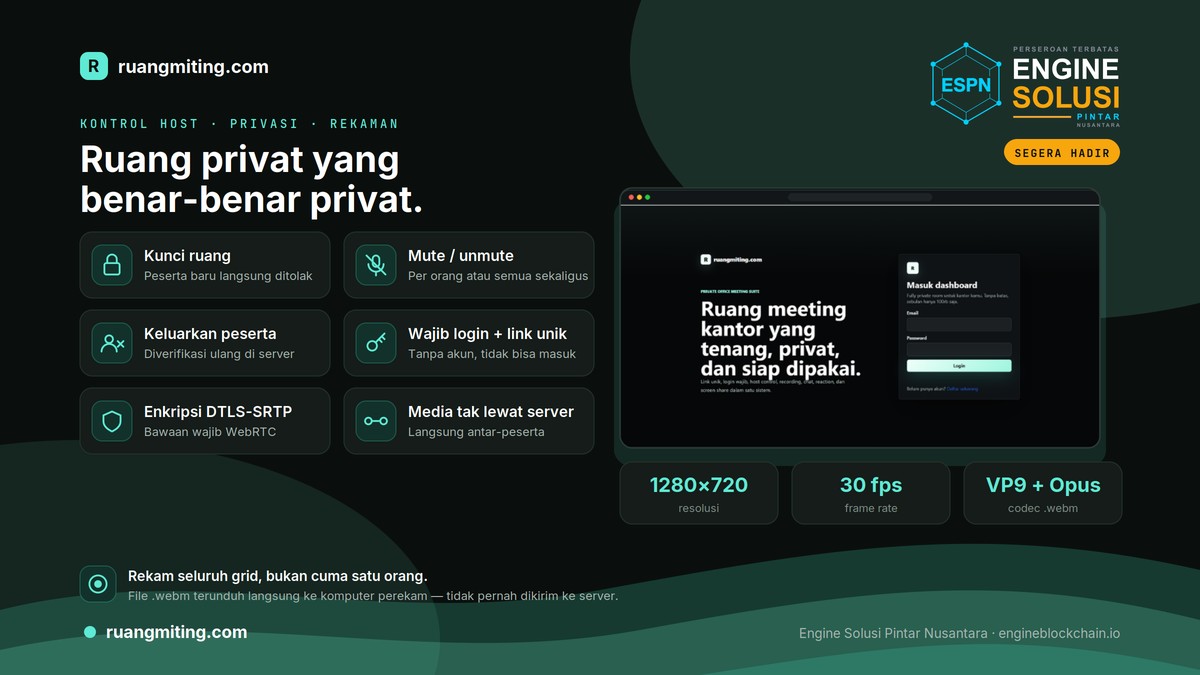
Cara kedua adalah membuat keputusan mute di server. Host mengirim perintah, server memverifikasi bahwa host memang punya wewenang, lalu server benar-benar menghentikan aliran audio peserta tersebut. Tidak ada celah. Tidak ada cara peserta bisa lolos. Cara kedua ini lebih kompleks untuk dibangun, tetapi jauh lebih aman untuk kehidupan rapat yang nyata.
2. Kerentanan Perintah yang Tidak Diverifikasi
Dalam beberapa platform, perintah host dikirim langsung ke peserta tanpa melalui validasi di server. Sistem ini mirip dengan orang yang diinstruksikan untuk keluar ruangan melalui telepon. Jika ada orang lain yang menirukan suara penyuruh, instruksi itu tetap dijalankan.
Verifikasi perintah di server berarti setiap tindakan host — menonaktifkan kamera peserta, mengunci ruang, atau mengeluarkan seseorang — harus dikonfirmasi oleh server terlebih dahulu. Server memastikan bahwa orang yang mengirim perintah itu memang host dan berwenang. Ini menambah satu lapisan keamanan yang signifikan. Dalam konteks rapat bisnis lokal, terutama untuk usaha pariwisata yang sering menangani klien sensitif, lapisan ini bisa membedakan rapat yang aman dari rapat yang bisa disabotase.
3. Rekaman yang Tidak Pernah Diketahui
Salah satu kekhawatiran umum saat rapat adalah rekaman. Peserta ingin tahu apakah mereka sedang direkam atau tidak. Transparansi dalam hal ini penting untuk kepercayaan.
Beberapa platform memungkinkan rekaman tersembunyi atau tidak memberikan indikator yang jelas kepada peserta. Lain-lain menyimpan rekaman di server pihak ketiga, membuat host tidak punya kendali penuh. Solusi terbaik adalah rekaman yang dilakukan di sisi host dengan notifikasi yang jelas, berkas yang langsung tersimpan di komputer host (bukan di cloud), dan format yang bisa langsung diputar tanpa bergantung pada layanan lain. Dengan cara ini, privasi rekaman adalah tanggung jawab host, bukan penyedia layanan.
4. Server Pihak Ketiga Sebagai Botol Leher Kepercayaan
Ketika data audio dan video Anda transit lewat server pihak ketiga, Anda memberi kepercayaan kepada pihak tersebut. Mereka melihat, memproses, dan menyimpan setiap kata yang diucapkan dalam rapat Anda. Kalau server itu di luar negeri, data Anda berada di yurisdiksi yang mungkin tidak sesuai dengan hukum lokal Indonesia.
Alternatif yang lebih sering disebut adalah self-hosted atau infrastruktur lokal. Dalam model ini, audio dan video mengalir langsung antarpeserta tanpa lewat server pusat pihak ketiga. Server Anda hanya mengelola koneksi awal dan pengaturan, bukan menyimpan rekaman percakapan. Ini bukan sekadar soal keamanan teknis, tetapi juga soal kedaulatan data. Usaha lokal — khususnya di sektor pariwisata yang menangani banyak informasi klien — bisa merasa lebih tenang dengan opsi ini.
5. Duplikasi Perintah dan Desinkronisasi
Di jaringan yang kurang stabil, perintah host bisa sampai berkali-kali ke server. Tombol "keluarkan peserta" diklik sekali, tetapi perintah dikirim tiga kali. Tanpa penyaring di server, peserta bisa diproses tiga kali, atau sistem bisa kebingungan tentang status peserta yang sebenarnya.
Sistem yang baik memasang penyaring perintah duplikat — biasanya dengan jendela waktu 30 detik. Jika dua perintah yang sama datang dalam 30 detik, server hanya memproses satu. Ini mencegah situasi aneh di mana keputusan host dijalankan berkali-kali atau peserta menjadi tidak konsisten antara satu tampilan dan tampilan lain.
6. Enkripsi yang Sesungguhnya versus Janji Enkripsi
Semua platform besar mengklaim enkripsi "end-to-end". Tetapi ada variasi. Beberapa platform mengenkripsi data sampai mereka tiba di server (tidak semua jalan), lalu server mendekripsi, memproses, dan mengenkripsi kembali. Ini berbeda dari enkripsi yang benar-benar end-to-end di mana server tidak pernah bisa membaca isinya.
WebRTC, standar terbuka untuk komunikasi video dan audio di browser, mewajibkan enkripsi DTLS-SRTP untuk semua media. Ini berarti audio dan video peserta dienkripsi saat perjalanan, dan server bahkan jika ingin tidak bisa membacanya. Encryption adalah fitur yang built-in, bukan fitur tambahan yang bisa dimatikan atau di-bypass.
7. Transparansi dalam Batasan Layanan
Layanan freemium besar sering memutus rapat di menit ke-40 untuk mendorong upgrade. Kebijakan ini memang jelas, tetapi cukup mengganggu jika Anda lupa atau tidak ingin bayar. Dengan menyediakan platform tanpa batasan durasi — tidak ada pemutus otomatis, tidak ada jumlah peserta maksimal — host bisa fokus pada isi rapat, bukan pada hitungan mundur di sudut layar.
Transparansi juga berarti tidak ada biaya lisensi tersembunyi yang naik setiap tahun. Host tahu persis apa yang mereka bayar dan untuk apa.
Kesimpulannya: Kontrol yang Nyata, Bukan Sekadar Tampilan
Perbedaan antara tombol kontrol yang terlihat dan kontrol yang benar-benar ditegakkan oleh server adalah perbedaan antara ilusi kendali dan kendali sesungguhnya. Untuk usaha, terutama sektor pariwisata yang menangani informasi sensitif klien, perbedaan ini bukan detail teknis — ini tentang kepercayaan dan tanggung jawab.
Platform seperti Ruangmiting (yang sedang dipersiapkan oleh PT Engine Solusi Pintar Nusantara, engineblockchain.io) mencontohkan pendekatan ini dengan verifikasi perintah di server, rekaman lokal, dan infrastruktur yang rencana beroperasi di server dalam negeri. Tidak ada satu solusi yang sempurna untuk semua, tetapi memahami apa yang benar-benar dilakukan di balik layar adalah langkah pertama untuk memilih platform yang sesuai dengan kebutuhan rapat Anda.